Сообщения

Реассоциация хоста с сервером DPM, где он ранее уже был зарегистрирован.

Сложилась следующая ситуация: при переустановке операционной системы на узле кластера Hyper-V, не удалось удалить информацию об узле с сервера DPM, который бэкапил виртуальные машины кластера. После переустановки, как вы уже наверное догадались, установить агент DPM с этого же сервера DPM на перезалитый узел оказалось невозоможно, так как DPM-сервер упорно утверждал, что данный узел уже подключен к нему.  Как вылечил: 1) Вручную установил агента DPM нужной версии на перезалитом хосте. 2) На перезалитом хосте, из командной строки в ПОВЫШЕННОЙ режиме (запуск CMD через правую кнопку мыши, и далее, запустить ОТ ИМЕНИ АДМИНИСТРАТОРА) выполнил две следующие команды:               2.1) cd %ProgramFiles%\Microsoft Data Protection Manager\DPM\bin               2.2) SetDpmServer.exe -dpmServerName FQDN_вашего_DPM_сервера Все. P.S. В исходной статье были рекомендации о вводе следующей команды (мн...
Русификация шаблона виртуальной машины в VMM.

По-умолчанию, если вы не вносили изменений в шаблон с помощью "Файла ответов" операционной системы, после создания на базе шаблона виртуальной машины, она будет англоязычной. Для того, чтобы русифицировать шаблон (ну, или любой другой язык, который вам нужен), необходимо на VMM сервере выполнить следующие команды в командной оболочке VMM (powershell с подгруженным модулем VMM): #Ищем имена всех существующих шаблонов виртуальных машин: Get-SCVMtemplate | Select Name #Далее, выбираем нужный и вставляем его в качестве аргумента параметра Name: $template = Get-SCVMtemplate -Name "ВСТАВЬ НУЖНОЕ ИМЯ ШАБЛОНА"; $settings = $template.UnattendSettings; $settings.add("oobeSystem/Microsoft-Windows-International-Core/UserLocale","ru-RU"); $settings.add("oobeSystem/Microsoft-Windows-International-Core/SystemLocale","ru-RU"); $settings.add("oobeSystem/Microsoft-Windows-International-Core/UILanguage","ru-RU");...

Получение доступа к серверу SQL при отсутствии пароля администратора SQL.

Изображение
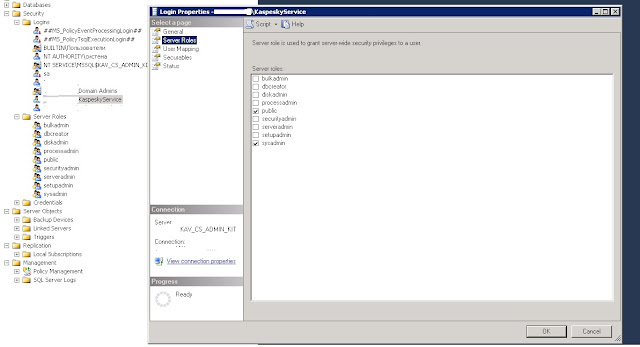
Столкнулся я тут с проблемой: после смены пароля от учетной записи, из под которой работал сервер централизованного управления "Kaspersky Security Center 10", данная служба перестала работать. Подменили учётную запись, из под которой запускается служба приложения - безрезультатно. В итоге выяснили, что проблема уходят корнями в "Microsoft SQL Server", доступ к которому также осуществлялся из под этой УЗ. Чтобы сменить УЗ, из под которой "Kaspersky Security Center 10" "ломится" к базе данных, нужны административные права от "Microsoft SQL Server", которых ни у локального администратора ни у доменных администраторов не оказалось. ВНИМАНИЕ: ВСЕ КОМАНДЫ НУЖНО ЗАПУСКАТЬ ИЗ ПОД "CMD" или "Poweshell", которые в свою очередь запущены с повышением прав!!! (Правой кнопкой мыши на запускаемом приложении и далее, ЗАПУСТИТЬ ОТ АДМИНИСТРАТОРА). В итоге, пришлось запускать базу данных в специальном режиме: 1) Останавливаем э...

Отображение компьютера с Windows 10 в сетевом окружении.

Если в вашей домашней сети в "Сетевое окружение"не отображается какой-либо из компьютеров, то запустите службу "FDResPub". Русскоязычное название "Публикация ресурсов обнаружения функции". Если не помогает, проверьте также следующие службы: Function Discovery Discovery Resource Publication  (Running) (automatic) UPnP Device Host service  (Running) ( manual) Computer Browser (Running) (Manual) Ну и, само собой, проверьте настройки Firewall.

Скрипт переустановки агентов SCCM.

Это пример. Строку установки необходимо формировать ту, которая соответствует вашим настройкам. Оригинал тут: http://rprokhorov.ru/?p=37 C : \ Windows \ ccmsetup \ ccmsetup . exe / uninstall ping 127.0.0.1 - n 600 rd / S / Q C : \ Windows \ CCM rd / S / Q C : \ Windows \ ccmcache rd / S / Q C : \ Windows \ ccmsetup REG delete "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\SMS" / f REG delete "HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\CCMSetup" / f “ \ \ ServerName \ sources \ Application \ Microsoft \ SCCM Client \ SCCM 2012 R2 \ 5.00.7958.1000 \ ccmsetup . exe " / UsePKICert CCMHTTPSPORT = 443 SMSMP = https : //ServerName.contoso.com SMSSITECODE=X01 Доп. информация: Службы должны быть запущены и режим запуска должен быть установлен в АВТО: Удаленный вызов процедур (RPC) (RpcSs) Удаленный реестр (RemoteRegistry) Локатор удаленного вызова процедур (RPC) (RpcLocator) Координатор распределенных транзакций (MSDTC) Устано...

Удаление и создание правил Windows Firewall-а через PowerShell

Создание правил: New-NetFireWallRule -DisplayName "DPM_Agent_TCP" -Direction Inbound -Protocol TCP -LocalPort 135, 5718, 5719, 88, 289, 139, 445 -Enable True -Action Allow -Profile Domain New-NetFireWallRule -DisplayName "DPM_Agent_UDP" -Direction Inbound -Protocol UDP -LocalPort 53, 88, 389, 137, 138 -Enable True -Action Allow -Profile Domain New-NetFireWallRule -DisplayName "DPM_Agent_Coordinator" -Direction Inbound -Program "%windir%\Microsoft Data Protection Manager\DPM\ProtectionAgents\AC\5.0.158.0\dpmac.exe" -Enable True -Action Allow -Profile Domain Удаление правил: Remove-NetFireWallRule -DisplayName "DPM_Agent_TCP" Remove-NetFireWallRule -DisplayName "DPM_Agent_UDP" Remove-NetFireWallRule -DisplayName "DPM_Agent_Coordinator" Также, можно добавить разрешение только на подключения с определенного ip-адреса: New-NetFireWallRule -DisplayName "DPM_Agent_TCP" -Direction Inbound -Pro...

Номера событий, которые необходимо искать для отслеживания изменений объектов AD (например GPO)

Для этого необходимо фильтровать журнал безопасности на котроллерах домена по следующим событиям: Event ID Event message 5136 A directory service object was modified. 5137 A directory service object was created. 5138 A directory service object was undeleted. 5139 A directory service object was moved. 5141 A directory service object was deleted